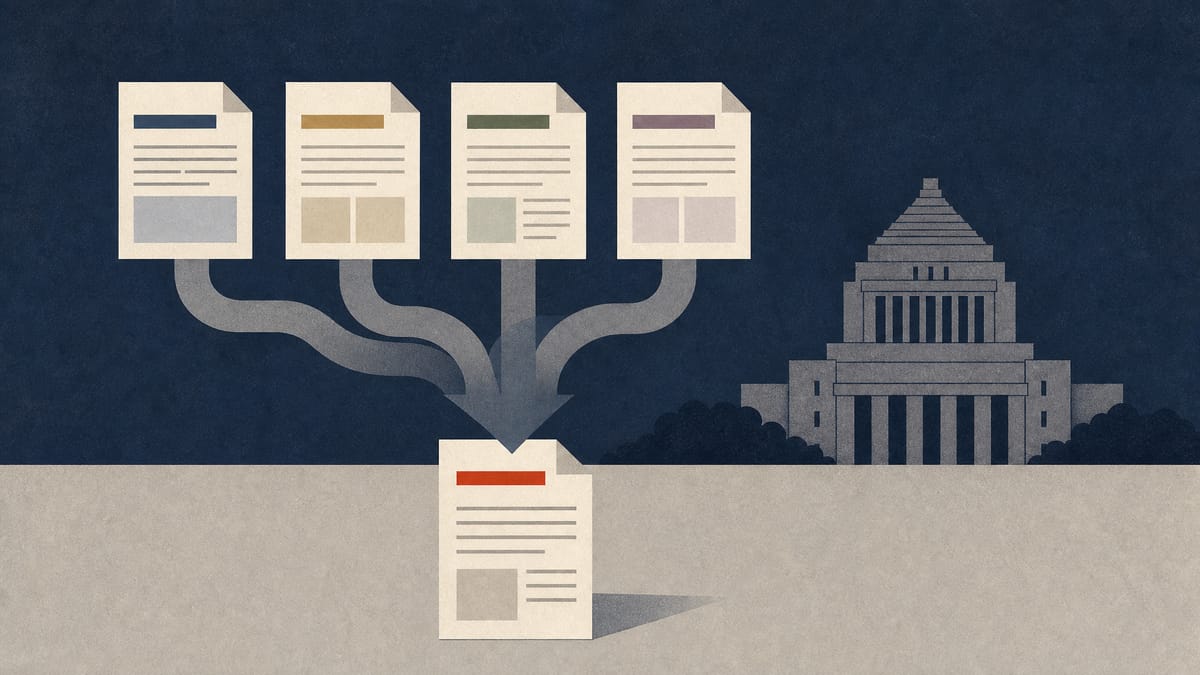
日本の個人情報保護委員会は、サイバー攻撃の被害者が同一のインシデント報告を複数の省庁に繰り返し提出する状況を止めたい考えだ。
2026年7月16日、個人情報保護委員会(PPC)は、事業者や行政機関が個人データの漏えいやマイナンバーの漏えいを報告する際のルールを定めた告示の改正案について、1カ月間のパブリックコメントを開始した。今回の改正案は、報告義務そのものには手を加えない。事業者は引き続き個人情報保護法第26条に基づき個人データの漏えい時にPPCへ通知する義務を負い、行政機関は同法第68条に基づき報告する義務を負い、マイナンバーを取り扱う組織は番号法第29条の4に基づき報告する義務を負う。変わるのは、サイバー攻撃によるインシデントの場合の報告方法だ。
現在、これらの報告は通常、通信障害や災害などやむを得ない事情がない限り、PPCが運営する電子報告システム(同委員会ウェブサイト上のオンラインポータル)を通じて行う必要がある。昨年、ランサムウェア被害者がインシデント対応の最中に複数の政府機関へ類似の書類を提出せざるを得ない状況にあるとの不満を受け、2025年5月28日付の関係省庁間の申し合わせにより、共通の「ランサムウェア事案共通様式」の利用が認められるようになった。
今回の改正案は、この考え方をさらに広げるものだ。「重要電子計算機に対する不正な行為による被害の防止に関する法律」(2025年法律第42号)の成立を受け、関係省庁間の申し合わせを改定し、ランサムウェア以外のサイバー攻撃を対象とする「その他サイバー攻撃事案共通様式」を新設するとともに、同法第5条に基づく報告を受け付ける官民の情報連携プラットフォームを国家サイバー統括室が運営する形で設けることとしている。改正案の下では、該当するサイバー攻撃についてPPCまたは所管大臣に報告する組織は、電子ポータルに代えて新たな共通様式を利用できるほか、ランサムウェア用様式または新たなサイバー攻撃用様式のいずれについても、各省庁に個別に提出する代わりに情報連携プラットフォームを通じて直接提出できるようになる。
| マイルストーン | 日付 |
|---|---|
| パブリックコメント期間開始 | 2026年7月16日 |
| パブリックコメント期間終了 | 2026年8月14日(日本時間23:59) |
| 新サイバー攻撃共通様式の施行(予定) | 2026年10月1日 |
PPCは2026年8月14日までコメントを受け付けており、最終的な規則は案と異なる可能性があると注意を促している。改正後の告示は2026年10月1日に施行される予定で、これは新たな「その他サイバー攻撃事案共通様式」の運用開始予定日と同じであり、改正後の規則は施行後、期限を定めず効力を持つ見込みだ。ここで検討した概要では、「その他サイバー攻撃事案」がランサムウェアと区別される以外に具体的にどのような事案を指すのかは明記されておらず、新様式が対象とする事案を正確に把握するには、関係省庁間の申し合わせの全文を確認する必要がある。